




海泰方圆后量子PQC迁移的全栈实践
发布时间: 2026-10-19 17:04
导语后量子迁移不是增加一种密码算法或改造一种密码协议,而是在保持国密合规与业务连续的前提下,重塑密码应用从规划、建设运行到合规的全过程。海泰方圆以“ 国密 + PQC”双轨并行结合“三七迁移法”(三段七步迁移实施方法论),实现迁移风险可控、算法迭代敏捷。 |
一、背景
量子计算的工程化步伐正在加快,围绕后量子密码(又称抗量子密码)的全球布局已经展开。2024 年 8 月,美国国家标准与技术研究院(NIST)正式发布首批后量子密码标准,ML-KEM、ML-DSA、SLH-DSA 三种算法率先定型;美国国家安全局(NSA)CNSA2.0 规范要求,2027 年起新采购国家安全系统设备必须具备后量子密码支持能力,并分阶段推进存量系统切换,2031 年强制启用 CNSA2.0 算法;美、英、欧盟普遍把关键系统迁移的时间锚定在 2030 年前后。标准之争之外,一场围绕迁移落地能力的竞赛已经开场。
国内布局同步提速。量子信息已被列入国家“十四五”规划前沿攻关领域;2026 年3月发布的“十五五”规划纲要进一步把量子科技列为未来产业重点布局方向。2025年2月,商用密码标准研究院面向全球启动新一代商用密码算法征集,公钥、杂凑、分组密码三类算法并行推进,为后量子时代的商用密码标准体系提前布局。
比时间表更紧的是数据。“先存储、后解密”(Harvest Now, Decrypt Later,HNDL)意味着攻击者今天就能截获并留存高价值密文,等量子算力成熟再解。保护周期十年以上的档案、病历、合同与工程图纸,窗口期其实早已开始倒计时。
二、避坑:后量子迁移,拒绝 “一刀切式算法替换”
一套跑了多年的业务系统,同时压着证书、密钥、密码机、VPN、智能密码钥匙(UKey)、浏览器和一堆业务接口。把迁移理解成“把 SM2 换成某个 PQC 算法”,至少会漏掉三件事:密钥证书的生命周期怎么衔接,应用认不认识新的算法标识与数据格式,终端和网关扛不扛得住成倍增大的公钥、密文与签名。
风险确实紧迫,但密码处在业务信任链的最底层。协议不兼容,或者密钥环节出一个疏漏,直接就是业务中断。何况 PQC 标准与产业生态仍在演进,存量终端和第三方系统也不可能同步升级。
所以迁移必须同时守住三条线:安全能力要升级,现有国密合规不降级,核心业务不中断。合规这条线有明确依据,GB/T 39786—2021《信息安全技术 信息系统密码应用基本要求》从物理和环境、网络和通信、设备和计算、应用和数据四个层面提出要求,迁移过程中任何一层已达到的密码保护水平都不能掉下去。
双轨并行由此而来。它的含义很具体:在统一的管理边界与设备安全边界内,让国密与 PQC 能够组合、协商、监测、回退,并用握手完整性校验加全程留痕防住降级攻击。它既不是另建一套系统,也不是把数据重复加密一遍。
三、全栈实战:从密码底座直达业务场景
商用密码应用要在业务里兑现真实性、机密性、完整性与不可否认性,链条从需求分析延伸到业务集成、运行监测与安全审计。改一个算法或一个协议,替代不了它。
海泰方圆的全栈架构自下而上分五层(见图 1)。最底层是算法与标准底座,SM2/SM3/SM4 与 ML-KEM/ML-DSA/SLH-DSA 在同一套接口下封装,产品按迁移阶段选择纯国密、国密+PQC 混合或纯 PQC 运行模式,并为新一代商用密码算法预留接入位。往上依次是密码资源底座、网络通信保护、终端可信接入与密码应用服务,密码机、网关、浏览器、UKey 与身份、签名、签章、数据保护各类应用,共用同一套密钥、证书与策略。贯穿其间的是密码保障与运营平台群,把分散的密码资源组织成标准化、可编排、可审计的服务。业务系统不必感知底层算法实现,改造成本随之下降。
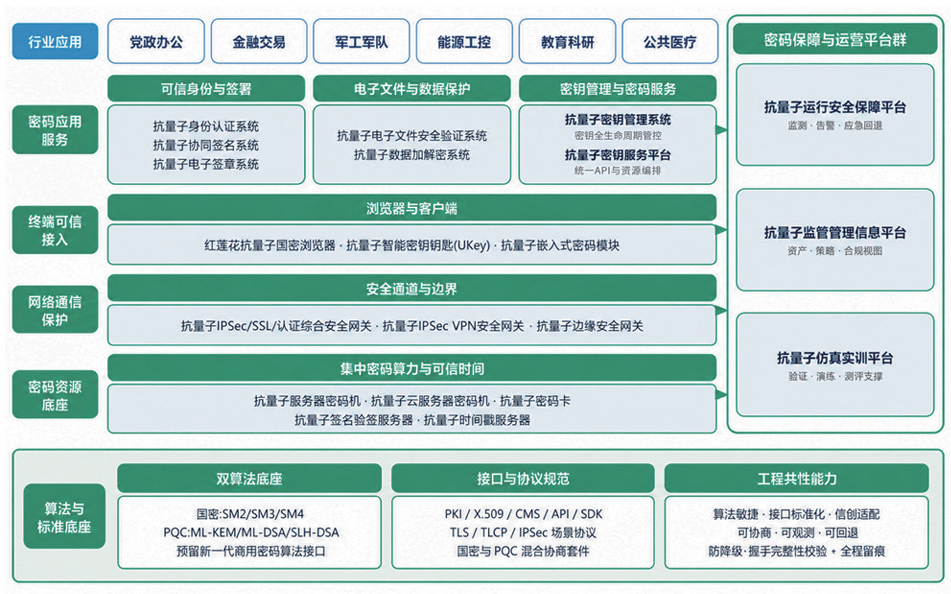
图1 海泰方圆全栈后量子商用密码产品图谱
四、落地蓝图:“三段七步”走好后量子迁移之路
阶段一,经典兼容。旁挂部署抗量子证书认证系统、密码机与安全网关,建起第二条信任链,原有网络结构和在网业务一动不动。这个阶段只做三件事:摸清资产底数、定下迁移路线、在真实环境里验证多厂商互通。投入可控,且不触碰生产。
阶段二,混合切换。SM2+ML-KEM 混合协商与 SM2+ML-DSA 复合签名开始落地,按业务域、用户群和时间窗灰度推进。只要组合方式设计正确、工程实现无缺陷,其中一种算法仍然安全,混合协商得到的会话密钥就是安全的。旁挂双链让暂不支持 PQC 的对端继续走原有通路,每一次割接都配好止损点与回退预案。
阶段三,敏捷替代。经典、混合与纯PQC可在运行期切换,态势感知持续采集密码运行数据,识别算法降级、弱算法与配置漂移并分级预警。
闭环在这里合上:第 7 步产出的密码态势,回流成第 1 步资产台账的实时更新。迁移由此从一次性交付的项目,变成客户能长期运转、持续演进的安全能力。
五、行业实践:因域施策,适配千行百业
政务场景要把身份可信、电子公文流转、数据共享交换与长期档案保护放在一起迁移。验证宜从新增业务与外网入口切入,优先覆盖高价值、长周期数据。
金融场景对并发、时延、交易可信与长期数据安全同时提出高要求。试点看成功率、性能与容量三项指标,再结合集群切换和灾备演练结果确定扩容与启用节奏。
能源与工业控制场景设备服役周期长、停机窗口稀缺。宜先用VPN、边缘安全网关与嵌入式密码模块护住关键链路、设备身份与控制指令,并保留原有访问路径。暂时升不了级的现场终端,由边界网关在通道层吸收算法差异并限期过渡;端到端的身份与签名环节,仍要分批升级终端。
六、长远之道:密码敏捷,实现渐进式演进
标准还在动。以HTTPS/TLS为例,SM2与ML-KEM-768组合的混合密钥交换 curveSM2MLKEM768 目前只见于IETF个人草案 draft-yang-tls-hybrid-sm2-mlkem(最新为 2025 年 11 月的 -03 版,未经 IETF 背书),适合实验室与受控环境验证,尚不足以支撑大规模生产部署。
正因为标准、威胁与业务都在变,真正值钱的能力是密码敏捷:算法可替换、密钥可管理、证书可演进、接口可兼容、服务可编排、运行可观测、异常可回退。同一套底座承接国密合规、业务连续与 PQC 增量能力,同一套管理体系既掌握密钥证书状态,也看得见实际防护效果。
具备长期保密价值的数据每天都在产生。眼下建议先推三件事:完成密码资产盘点,标出使用RSA、ECC、SM2且数据保护周期超过十年的系统;在新建系统与外网入口做混合模式的小范围验证;在新的采购与招标条款中写入密码敏捷与算法可替换要求。
抗量子迁移的难点始终是国密与 PQC 的长期共存与可控切换。海泰方圆愿与客户一道,让密码基础设施、密码服务、业务应用与安全运营在同一套架构下协同演进。