




京港澳AI协同,先过“信任关”——海泰密态计算方案给出破题思路
发布时间: 2026-11-09 17:48近日,“大模型时代京港澳人工智能安全协同发展交流沙龙”在北京举办。本次沙龙由海淀区委区政府、北京市科学技术协会、北京经济技术开发区管委会、香港北京高校校友联盟主办,中关村网络安全与信息化产业联盟承办,来自京港澳三地政府机构、科研院所、高校、科技团体与企业的百余名代表齐聚一堂,围绕大模型安全防护、跨境AI治理与跨区域科创协作展开深入研讨。
海泰方圆受邀参会,副总裁Peter孙出席圆桌对话环节,围绕京港澳人工智能安全协同机制构建,从密码技术视角分享了破题思路。
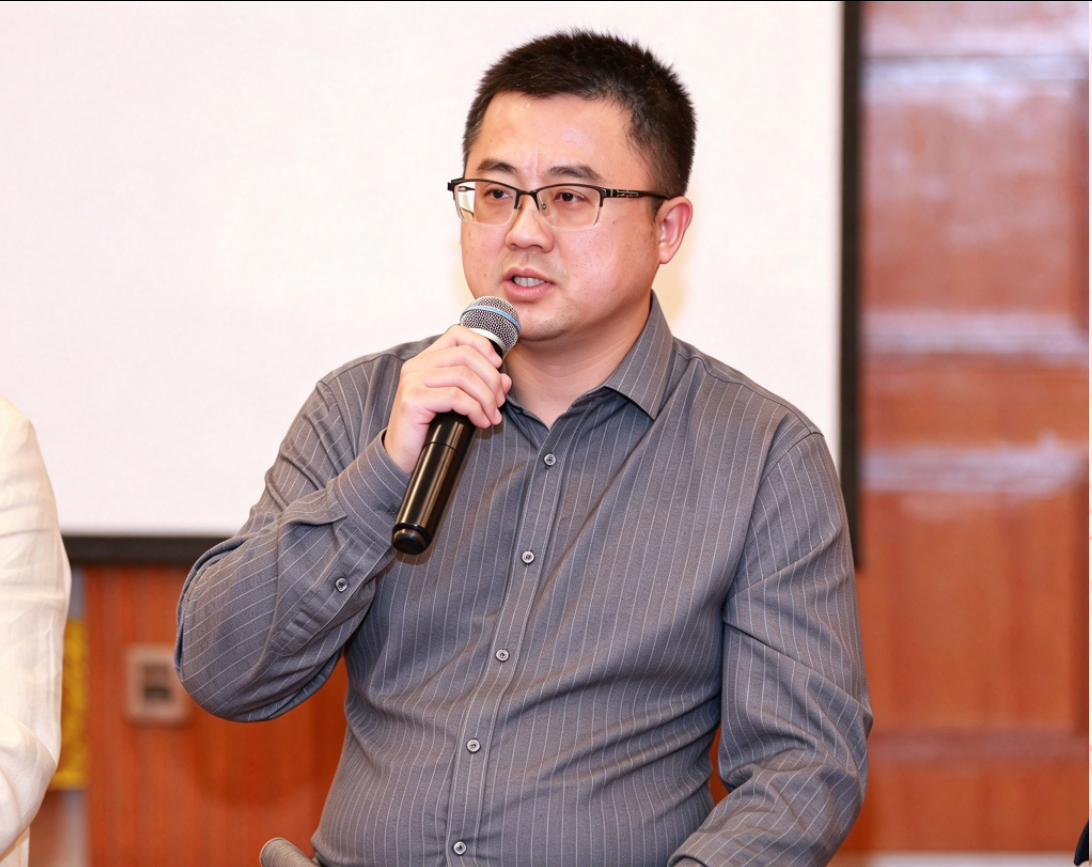
Peter孙在圆桌发言中指出,大模型时代,京港澳三地人工智能协同发展,必然面临三地数据的融合利用与算法模型的协同开发。这道协同命题的背后,是两类主体的现实顾虑:一方面,数据提供方担心数据泄密与滥用,核心诉求是“放心地提供数据”;另一方面,训练完成的模型与算法同样是核心商业机密,数据加工使用方也会担心算法与模型在计算环节泄露。
基于上述两端需求,海泰方圆提出了基于密码技术和机密计算技术的AI安全解决方案,以一套可落地的技术架构,回应三地协同中的信任难题:
“一个密态计算链条,两端防御体系,支撑京港澳三地AI协同发展。”
整个计算过程没有明文留存,真正实现“数据可用不可见”。其中最关键的一环,是在云端基于可信硬件构建的可信数据计算环境——可以将其理解为一个“安全加工车间”:数据只在车间内解密计算,内存中没有明文,云服务器上不存明文,从机制上杜绝数据泄露的可能,打通AI安全的“最后一公里”。
另一端防御:算法核心机密“进得来,拿不走”
两端防御的另一端,指向算法保护。其原理与数据保护一脉相承:数据使用方将算法加密传输至云端可信计算环境,与数据一样在环境内解密、参与计算。
值得强调的是,即便是云服务器的管理员,也无法从环境中获取算法内容——数据使用方的商业秘密由此得到有效保护。数据与算法在同一套可信计算框架内各安其位,三地协同开发的信任基础由此奠定。
依托密码技术与机密计算技术构建的密态计算链条,实现了数据与算法两端的安全保护,保障京港澳三地数据相互可信、安全加工,服务三地算法模型的联合开发。
作为二十余年深耕密码安全与可信数据治理领域的企业,海泰方圆将持续以密码为基石,为人工智能的跨区域协同发展筑牢安全底座。