




全球抗量子迁移的关键进展与实施挑战【上篇 风险判断与全球规则】
发布时间: 2026-11-18 14:14
在充分信息化的今天,签发的一份电子保单,十年后可能还要拿出来核验:它是不是那家机构签的,内容有没有被改过。今天装进工厂的一套设备,服役期内可能得经历好几轮密码算法更新。通信一眨眼就结束了,数据的保密责任、签名的证明责任、设备的服役责任,却要延续很多年。抗量子迁移要解决的就是这件事——让数字信任平安跨过密码算法的代际更新。
眼下全球的进展,可以概括成一句话:标准落地和工程实施开始并排跑了。2024年,NIST发布首批三项抗量子密码标准;2026年,TLS混合密钥协商有了正式规范,迁移指引把高风险系统的先后顺序排了出来,中国的新一代商用密码算法全球征集活动也公布了首轮候选名单。这些进展合在一起,其实只提了一个要求:算法、信任关系、业务路径得一起换;换没换好,要靠实际运行和验证证据说了算。
难就难在,密码功能散落在太多组件里。同一项服务,可能同时依赖浏览器、网关、证书机构、操作系统和密码设备,各家更新的节奏还不一样。所以看全球进展不能只盯算法标准,得把协议约定、政策路线和产业部署连起来看:哪些问题已经解决了,哪些条件还没长出来。
1 先算两笔账:数据要保多久,迁移要干多久
1.1 不同密码机制,面对的量子风险并不一样
先把两条容易混淆的技术路线分开。抗量子密码(PQC)是算法,设计目标就是同时扛住经典计算机和量子计算机的攻击,跑在现有计算设备和通信网络上就行;量子密钥分发(QKD)是物理系统,依赖量子物理设备和专用信道。QKD干不了数字签名的活,两者组合使用时,认证、密钥管理和失效处理还得各设计各的。
量子威胁真正掀翻的,是今天广泛使用的公钥机制的地基。一台具备现实密码攻击能力的量子计算机(CRQC)跑起Shor算法,大整数分解和离散对数问题就不再难解,RSA、DH、ECDH、ECDSA、SM2全都站在这块地基上。对称密码和杂凑函数的处境好一些,可以通过适当增大参数缓解Grover型加速的影响。
风险还得顺着具体的密码用途追到业务后果上。同样一个椭圆曲线算法,用在密钥协商上失守,丢的是会话数据;用在签名上失守,伪造的身份或软件就可能被当成真的。对称算法本身再结实,密钥若是通过脆弱的公钥机制建立或分发的,数据照样受牵连。所以评估必须检查整条保护链,光对着算法清单打勾,算不出业务风险。
1.2 长期保密数据的风险,从今天开始累积
先做一道算术题。Mosca框架把三个时间放在同一条轴上:数据还需要保密的年限x、完成迁移需要的工期y、量子攻击能力出现前剩下的时间z。若x+y>z,总有一批数据在迁移完成时仍由旧机制保护,而保密期还没结束——这部分数据守不住。z是不确定的情景变量,不能当精确预报用。
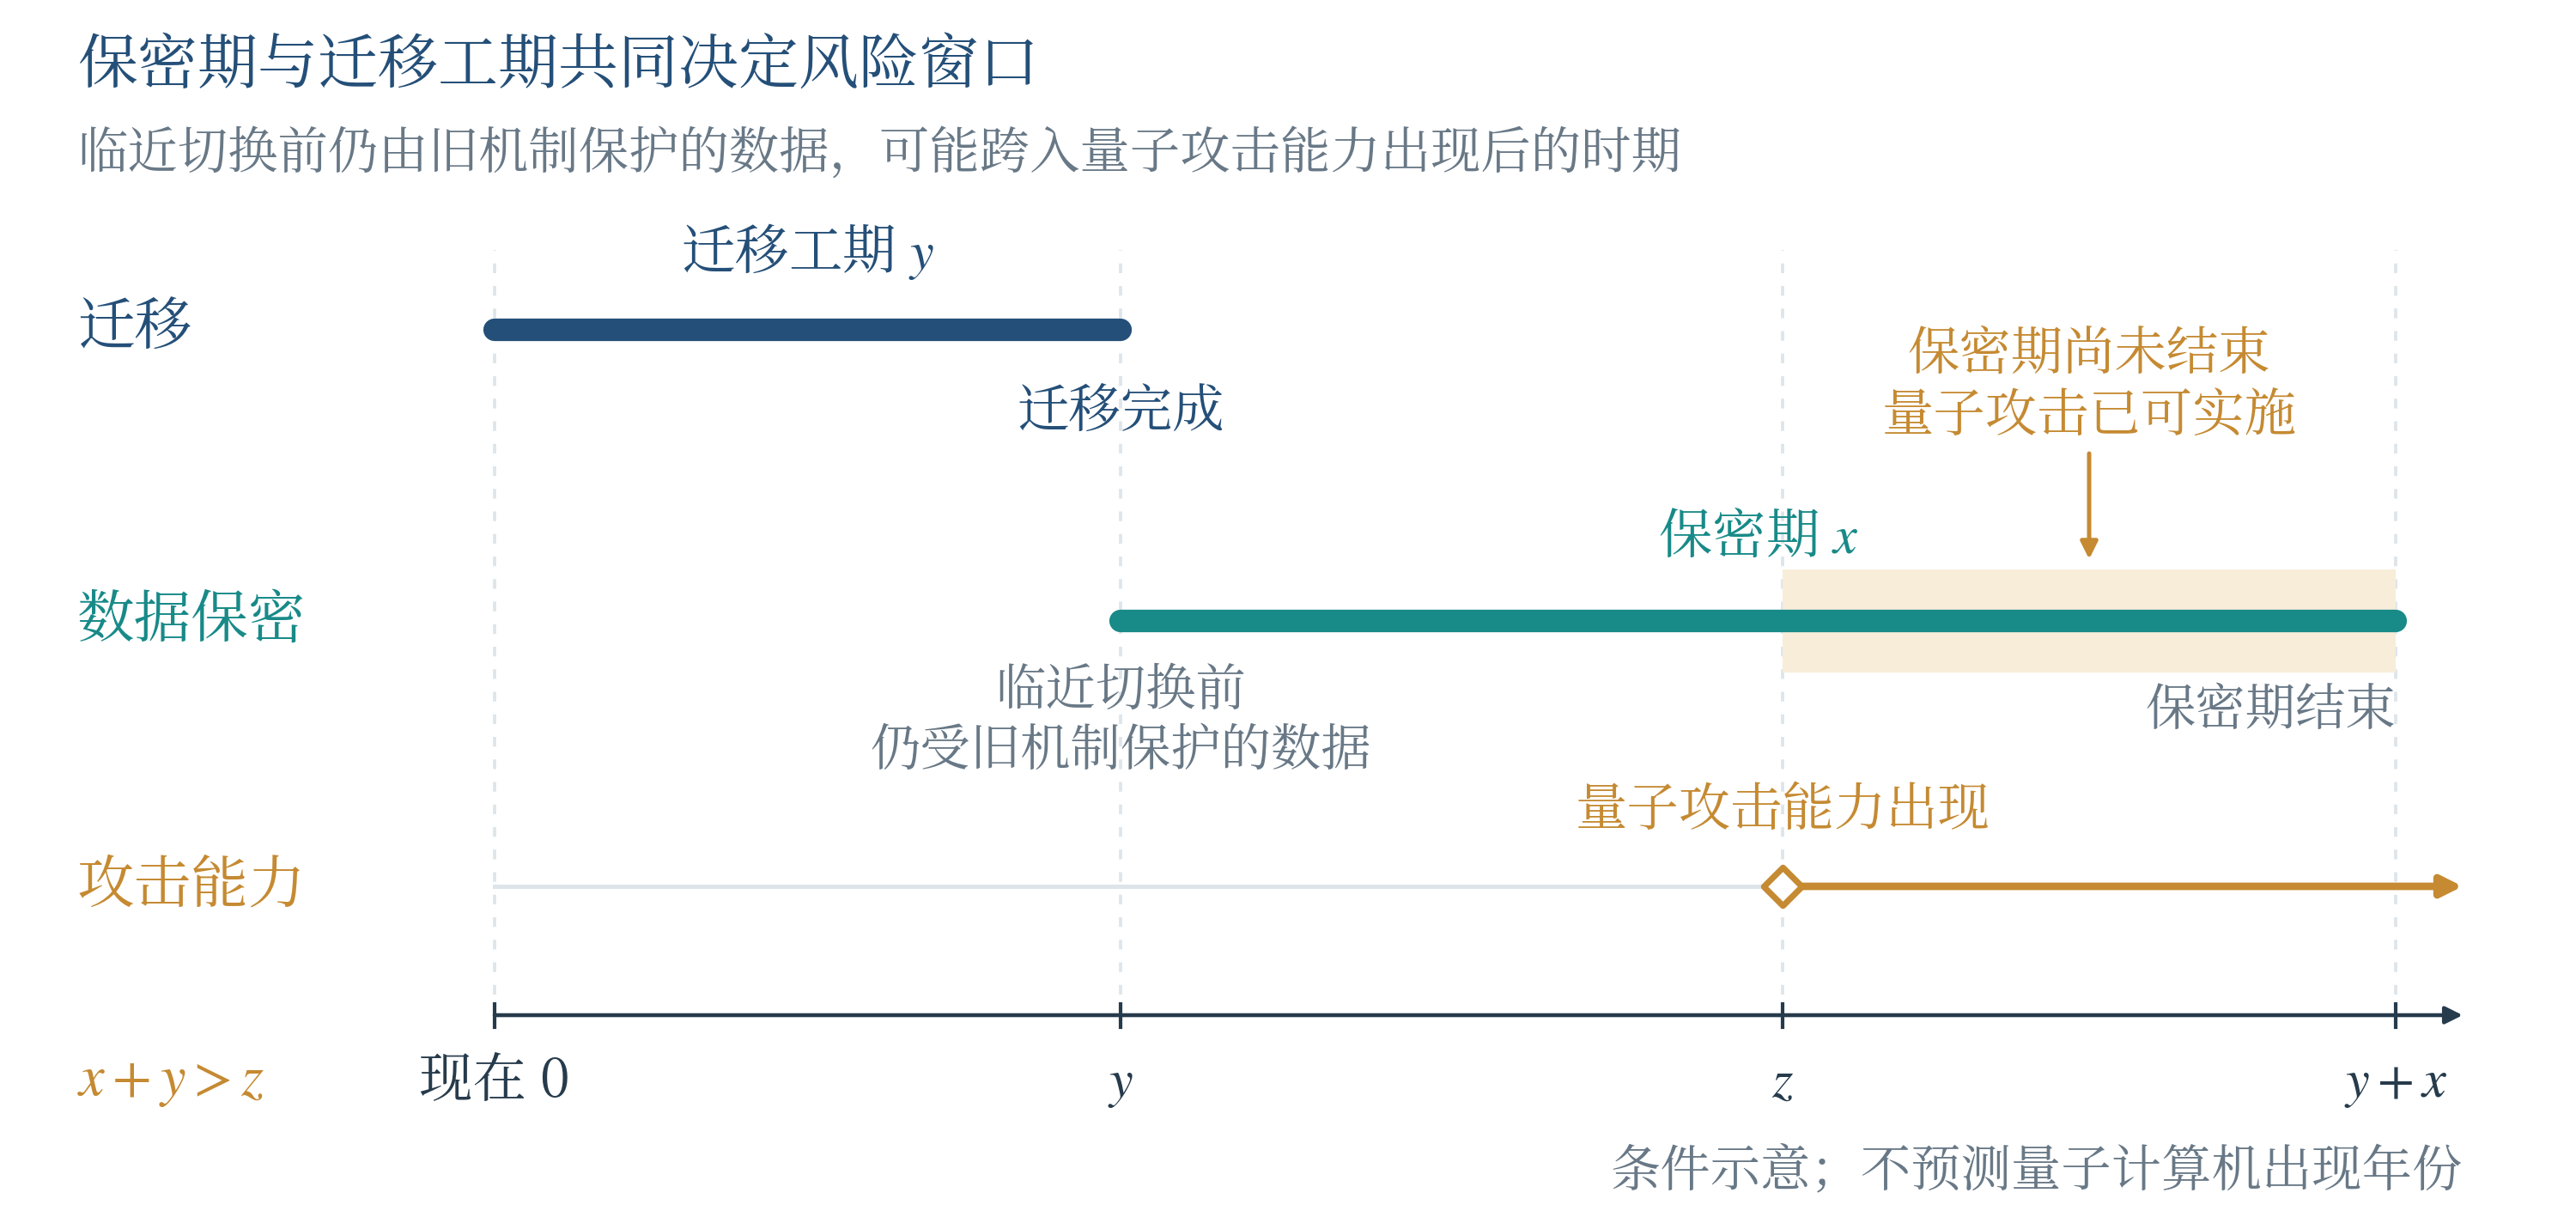
图1 保密期与迁移工期共同形成风险窗口
“先收集、后解密(HNDL)”让一部分风险事后无法补救。将来换上新机制,新增暴露确实能减少,可攻击者硬盘里存着的旧密文收不回来。临时ECDHE的前向保密也不是万能的:若未来的攻击者能从当年录下的椭圆曲线公开值恢复出临时秘密,历史会话照样可能被解开。所以长期保密业务要尽早护住两个环节——数据第一次传输,和密钥第一次建立。
保密期定多长?标准只有一条:覆盖“数据泄露仍会造成损失”的那段时期。合同的保存期、系统的运行期、会话的持续时间,说的是三个不同对象,互相替代不了。机构要回答的问题很朴素:这些数据多年后泄出去,还疼不疼?疼,就得把传输、备份、跨机构交换经过的保护环节一个个找出来。业务部门对信息价值的判断,要和技术部门对密码依赖的调查对上口径。
迁移工期也得按真实世界估。从发现依赖到完成业务验证,中间隔着采购与交付、证书更新、合作方联调、停机窗口和异常恢复——改一段算法调用代码只是其中一环。不能频繁停机的工业系统更麻烦,错过一次检修窗口,实际切换可能就得再等一轮。风险评估要采用“能交付的项目工期”,关键依赖上留出余量。
1.3 长期签名与设备更新,得单独排期
身份认证、固件签名、档案验证,保护期限各不相同。在线认证防的是交互当下的冒充;固件签名要求长期运行的设备多年后还能拒绝伪造软件;档案验证要求多年后历史证据依然可信。把这三件事全塞进“TLS升级”一个筐,长期信任依赖就会被漏掉。
长寿命对象要趁旧机制还可靠时把更新条件建好。历史凭证需要及时续接证据保护;长期设备要能安全地更新验证代码和信任锚。只换根密钥或根证书,设备并不会自动学会验证新算法。哪类对象先迁,由保护期限、改造难度和业务影响一起定。
签名迁移的进度,往往卡在分散的验证端。签发机构能生成新签名,不代表存量终端、离线设备和外部合作方都能正确解析和验证。企业内部受管系统可以分批统一更新;面向公众、跨机构流转的凭证,受到的兼容约束就宽得多。规划时要把签发者和验证者分开点名:各自用什么算法、什么格式、什么信任锚、走什么更新渠道。
2 标准化推进到哪了:从算法到协议,再到迁移治理
2.1 三项基础算法标准,各管一段
2024年8月13日,NIST首批三项标准FIPS203、204、205落地,依次规范ML-KEM、ML-DSA和SLH-DSA。分工很明确:ML-KEM管密钥建立,共享秘密建起来之后,业务数据通常还是交给对称密码保护;ML-DSA和SLH-DSA两类签名算法管签名和验签。两种功能要分别选型——把密钥协商换成新算法,不等于认证也跟着升级了。
密钥封装机制(KEM)这个词容易望文生义,值得多说两句。它提供的是“建立共享秘密”的算法接口:接收方生成封装公钥和解封装私钥,另一方用封装公钥算出一份密文和一个共享秘密,接收方再从密文恢复出同一个秘密,按协议用于密钥派生或对称加密。这里的“密文”是封装输出,不是业务报文的加密结果;通信对方是真是假,还得靠认证机制确认。
|
算法或路线 |
主要功能 |
标准状态及迁移关注点 |
|
ML-KEM |
共享秘密建立 |
FIPS 203正式标准;需结合认证、密钥派生与数据加密。 |
|
ML-DSA |
数字签名 |
FIPS 204正式标准;需更新签名格式、验证端和密钥设备。 |
|
SLH-DSA |
无状态哈希签名 |
FIPS 205正式标准;按参数比较尺寸与性能。 |
|
Falcon/FN-DSA |
数字签名 |
Falcon已入选,FIPS 206仍在研制;须跟踪最终规范。 |
|
HQC |
基于编码的KEM |
2025年入选标准化,最终规范仍待发布。 |
表1 代表性算法的功能与标准状态
不同技术路线给出的是不同的安全依据和工程取舍。ML-KEM与ML-DSA基于格构造,SLH-DSA是无状态哈希签名;HQC则被选作备用密钥封装方案,数学基础刻意与格不同。多样性保住了后路,但各算法的功能、密钥与签名尺寸、运行成本差异不小,拿单一速度指标给所有场景排名,会排错。
算法路线之外,系统还要拿两个主意:怎么组合(纯PQC还是传统与PQC混合),怎么过渡(双栈并存还是分阶段退出)。评估时各自记清安全目标、实现成本和退出条件。
还有对概念特别容易混:“同时支持两套算法”和“一次操作里组合两套算法”是两回事。双栈系统的一次连接可能只选了传统机制,保护水平取决于实际协商结果;混合方案则把多个组件放进同一次密钥建立或签名操作,按规定方式组合。保留兼容能力的同时,要写清哪些业务允许走传统路径、哪些必须用目标机制——别把功能菜单上的“支持”当成已经到手的保护。
2.2 协议与证书规范,正在拼成完整的约定
TLS混合协商的规范分两层。RFC 9954是Informational文档,讲混合构造的框架;2026年8月发布的RFC 10024进入标准轨道,规定X25519MLKEM768、SecP256r1MLKEM768、SecP384r1MLKEM1024三个协商组。互通测试终于有了可以对表的清单:编码、组合顺序、输入检查、失败处理,逐项核。
认证一侧,证书编码和协议协商要分开核查。RFC 9881规定ML-DSA在X.509证书和证书撤销列表中的用法;2026年11月发布的RFC 10073进一步规范ML-DSA与传统签名的复合方案。而Use of ML-DSA in TLS 1.3截至2026年11月17日仍停在草案阶段(draft-ietf-tls-mldsa-06)。证书格式就绪,不等于TLS实现和浏览器信任体系都就绪了。
实现能不能互通,由版本、编码和协议标识共同决定。Chrome切换到ML-KEM时,同步处理了与预标准Kyber之间的不兼容变更和协商码点变化——只凭算法名字判断兼容性,迟早出问题。
判断标准成熟度,要分三层看。算法规范确定计算过程,协议规范约定消息格式、协商标识和处理规则,应用体系还得定信任策略和部署条件。前一层发布正式文件,只说明后一层有了可引用的地基,不等于楼盖好了。各层依赖的版本和状态要记下来,待定事项与已具备的条件分开管。
协议的安全结论还带着上下文约束。RFC 10024明确指出,其安全分析依赖TLS 1.3的握手转录,不能据此推定同样的混合方式在其他协议里也一样安全。把某个混合组移植到专有通信协议时,参与方身份、消息绑定、失败处理都要重新分析——算法的输入输出能拼上,不等于协议拿到了同样的保证。
2.3 算法之外,还得有持续迁移的治理能力
算法标准之外,迁移指导也在成体系。SP 800-227讲KEM的安全属性和使用建议,CSWP 39-upd1讨论跨软件、硬件、固件及基础设施的密码敏捷性,2026年10月正式发布的IR 8547规定过渡安排。三份文献各答一问:机制怎么用,系统怎么持续更新,哪些对象先迁。
有一类准备工作不必等算法定稿,现在就能做。资产发现、依赖梳理、接口解耦、隔离测试、运行监测,都是能沉淀的长期能力;生产上用哪个算法、什么参数、怎么组合,再依据规范、验证结果和业务风险来定。标准变了,调整的是部署细节,前期准备不会白费。
密码敏捷性的要害,是替换过程本身不出事。多提供几个算法选项只是条件之一,还要控制协商、更新配置、淘汰失效机制,同时避免升级引入新的降级路径。NIST白皮书提醒过:可选算法太多会拖高维护复杂性,应持续审查实际使用情况,移除不再需要的选项。敏捷性是可重复执行的更新能力,不是把旧机制无限期供起来。
跨系统依赖要有人持续负责。应用团队改得了调用接口,却未必管得着证书签发、设备采购和外部服务的变更;这些事没人统筹,局部升级就会停在边界上。机构要把密码策略、技术路线、采购安排和变更管理串起来,让发现的问题落到负责人、资源和时点上,而不是形成一份静态清单就算完事。
3 各国路线图的共同点:风险优先,分阶段走
3.1 美国按系统风险和密码用途安排迁移
美国联邦政府依据系统风险和密码用途,实行分级、分阶段的抗量子迁移。2026年6月发布的行政令14412及OMB M-26-15要求联邦机构优先迁移高价值资产、高影响系统,以及涉及高度敏感信息或特别易受密码学相关量子计算机(CRQC)攻击的系统。其中,高价值资产和高影响系统须在2030年12月31日前完成密钥建立机制的抗量子迁移,并于2031年12月31日前完成数字签名机制的迁移。相关工作还须纳入机构治理、密码资产管理和供应链管理。上述要求适用于相应的联邦信息系统,不涵盖国家安全系统(NSS)。
NIST IR 8547明确了量子脆弱公钥算法的标准过渡安排,并说明了上述高风险系统的政策期限。在NIST标准与指南规定的用途下,相关算法将在2030年后进入弃用阶段,并于2035年后禁止使用。对于历史密文解密、既有数字签名验证等遗留用途,文件规定了相应的例外或过渡处理规则。此类规则允许系统在特定条件下保留历史数据处理能力,但长期保密性和历史签名的可信性仍须结合原有保护机制、证据保存情况及适用安全要求进行评估。
美国国家安全系统按照NSA的CNSA 2.0路线实施迁移,其时间安排与一般联邦信息系统有所不同。根据CNSSP 15及NSA发布的官方指导,除另有规定外,自2027年1月1日起,新采购的NSS须符合CNSA 2.0要求;到2030年12月31日,应退出无法支持CNSA 2.0的设备和服务;到2031年12月31日,须按规定使用CNSA 2.0算法。这些要求主要面向NSS及其相关产品和服务,不适用于美国所有企业。
3.2 欧洲与亚太采用不同的阶段目标
把各地路线图摆在一起,节奏出奇一致:先完成准备,再优先迁高风险对象,随后扩大覆盖。英国以2028、2031、2035三个年份安排发现评估、优先活动和全面迁移;欧盟提出2026年底前启动路线、规划与试点,2030年底前迁完高风险用例;加拿大政府路线和澳大利亚指导也各自设了阶段目标。图2按适用对象并列呈现,但要记住:节点是要求或目标,不代表已经完成的部署。
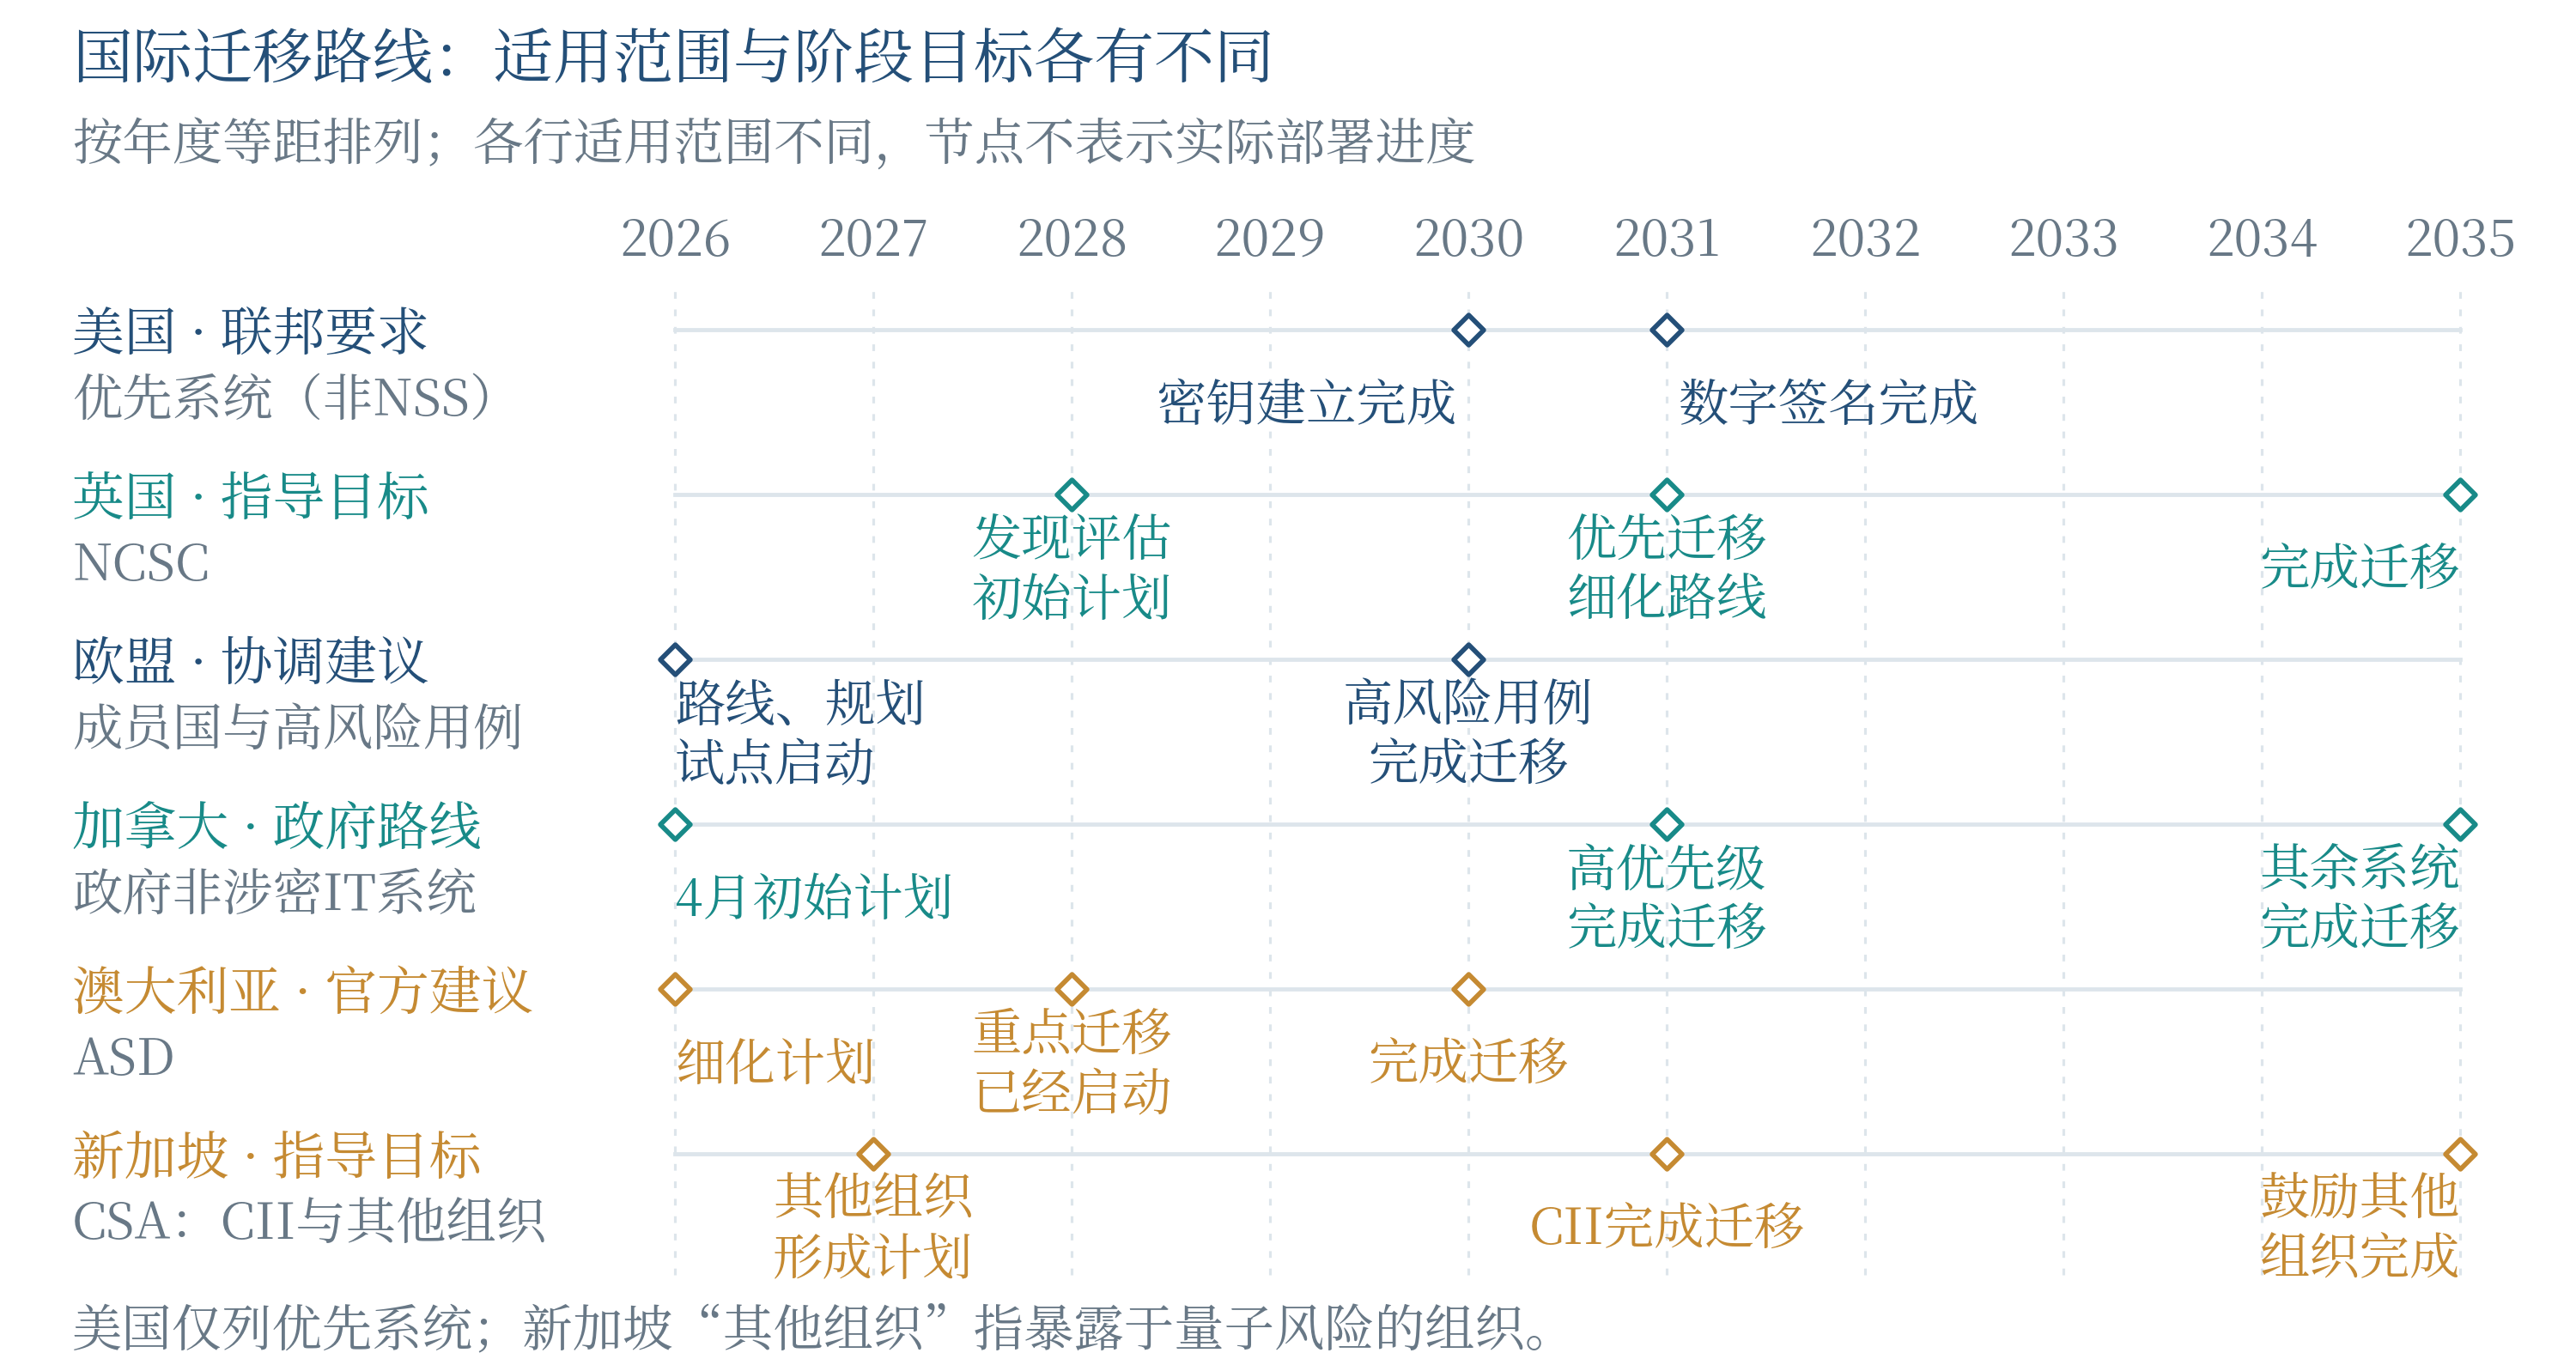
图2 代表性国际路线的阶段目标与适用对象
行业安排还要分清“已发布的指导”和“征求意见稿”。新加坡CSA为关键信息基础设施(CII)与其他组织设了不同目标;MAS于2026年11月发布的金融业咨询稿,拟针对关键系统、其他系统和金融业CII分别规定时限,征求意见截至11月23日,原文明示不拟施加法律约束。咨询稿里的节点,不能写成已经生效的强制期限。
阶段目标背后,是准备工作与实际迁移之间的依赖链。先发现要改造的对象,才估得出资源和采购周期;先处理高风险业务,才能在能力有限时按住较大的潜在损失;之后扩大覆盖,难升级的设备和跨机构依赖才会浮出水面。机构不妨照此安排自己的阶段成果:摸清了哪些依赖,切换了哪些路径,还有哪些例外没退出,一一说清。
3.3 别人的时间表,怎么变成自己的施工依据
国际迁移路线的参考价值,在于识别不同政策要求及其实施条件。各国迁移期限的适用范围随司法辖区、系统性质和密码用途而变化,具体实施还受到监管要求、采购限制、业务兼容性及供应商支持能力等因素影响。机构制定迁移计划时,应结合自身业务及系统情况,核实相关要求的适用性,并评估设备更新、证书升级和跨机构协作所需的时间。
迁移计划应根据外部期限和实际改造条件合理安排。对于依赖合作方更新验证软件的业务,需要预留沟通协调、联合测试和异常处理时间;对于无法远程升级的设备,应提前安排采购和现场替换。供应商尚未明确产品支持时间时,还应持续核实交付条件,并评估替代方案。通过梳理各项任务的依赖关系,可以合理确定迁移顺序和实施周期,降低集中切换带来的业务风险。
迁移方式应根据系统的技术条件、保护需求和剩余使用寿命确定。依赖通用软件的系统,可结合供应商版本升级和常规维护逐步迁移;定制程度较高或长期服役的系统,则可能需要改造现有密码组件、迁移至支持抗量子密码的新平台,或按计划退役。对于暂时无法完成迁移的系统,应明确风险责任、补偿措施及后续处置安排,并定期评估继续使用的必要性和风险。
中国机构开展抗量子迁移,应以国内适用要求和自身实际条件为依据。国际迁移路线可为风险评估、供应链调查和前期规划提供参考,具体算法选型、生产部署及合规判断仍须符合国内相关要求。国内抗量子密码算法体系建设、行业规范制定和工程应用验证的进展,将共同影响迁移方案的选择与实施条件。中篇将围绕这三个方面,进一步分析中国抗量子迁移的相关进展与产业实践。