




全球抗量子迁移的关键进展与实施挑战【中篇 中国进展与产业实践】
发布时间: 2026-11-19 14:21上篇分析了抗量子迁移的风险、技术标准与国际政策。本篇进一步考察国内算法评估、行业规范和工程应用的最新进展,并结合国际基础软件、云服务与证书认证的部署实践,分析现有抗量子密码能力的适用范围及实施条件。
4 中国进展:算法、行业、工程三线并进
4.1 新一代商用密码算法征集与评估进展
我国新一代商用密码算法体系建设正在通过全球征集和公开评估有序推进。 2025年2月5日,商用密码标准研究院(ICCS)按照密码行业标准化技术委员会工作安排,启动新一代商用密码算法全球征集活动(NGCC),面向全球征集公钥密码、密码杂凑和分组密码算法,组织安全性、性能及其他技术特点的综合评估,并计划遴选优胜算法开展标准化工作。NGCC不仅关注量子计算对现有公钥密码机制的威胁,也着眼于新技术发展对密码算法安全性、性能和适用性的需求,其目标是为新一代商用密码算法标准化奠定技术基础。
NGCC已从征集准备进入候选算法公开评估阶段。 2025年10月9日,ICCS正式发布公钥密码和密码杂凑算法的提交要求与评估准则,开始接收算法提案。2026年9月20日,ICCS公布首轮候选名单,包括84个公钥密码候选算法,其中数字签名算法34个、密钥封装算法41个、密钥交换算法9个;同时公布35个密码杂凑候选算法。上述候选算法已通过形式审查,进入第一轮评估,预计于2027年6月完成该轮评估。分组密码方向也在推进,2026年9月已就算法提交要求和评估准则公开征求意见。
公开评估是检验候选算法安全性与技术成熟度的重要环节。 候选名单公布后,研究机构、企业及独立研究人员可以围绕算法设计、参数选择、安全性证明、密码分析和实现性能开展研究与公开评议。通过形式审查意味着相关提案满足进入评估阶段的基本要求,后续仍需接受充分的密码分析和综合评价。候选算法的数量与类别反映了当前的技术研究范围,具体算法能否进入后续评估及最终标准化程序,仍取决于评估结果。
算法实现性能的评估也在逐步形成规范化要求。 2026年6月16日,ICCS发布面向x86、ARM、FPGA和ASIC四类实现环境的算法实现自评估指引,指导公钥密码和密码杂凑算法提交者开展性能测试。不同实现平台在计算能力、存储资源及硬件约束等方面存在差异,性能比较需要结合算法参数、实现版本、软硬件配置和测试条件进行分析。相关自评估结果能够反映候选算法在特定环境下的实现表现,为后续综合评价提供参考。
新一代算法体系建设与现有密码系统的抗量子迁移需要协调推进。 候选算法评估侧重算法设计与安全性研究,工程测试则进一步考察具体实现的资源开销、协议适配及业务兼容情况。当前阶段,NGCC候选算法及其实现可用于安全性研究、性能比较和技术验证;实际生产部署仍需综合考虑算法评估进展、标准化状态、适用的管理要求和系统支持条件。随着公开评估深入开展,算法研究、标准制定与应用验证将为我国后续密码体系演进提供更加充分的技术依据。
4.2 行业迁移管理与应用技术规范建设
我国部分行业已开始制定面向抗量子密码迁移的专门标准和技术文件。 2026年4月,江苏省金融学会发布团体标准T/JPSFFB 001—2026《银行业抗量子计算密码迁移管理指南》,提出银行业抗量子密码迁移的总体原则和管理建议,覆盖迁移前、迁移中和迁移后的管理工作,涉及进度管理、技术安全、密码应用安全及行业促进等方面。该标准强调合规性、安全性、敏捷性和稳健性,旨在加强迁移风险管理,保障相关信息系统的业务连续性。作为团体标准,其具体适用应结合现行法律法规、监管要求及金融机构自身管理制度确定。
银行业抗量子密码迁移需要统筹不同业务场景的安全要求与运行条件。 在线交易涉及通信保护和身份认证,电子凭证及业务记录涉及长期保存和后续验证,密钥管理基础设施则可能同时服务多个业务系统。这些密码功能在安全目标、技术依赖和升级周期上存在差异,迁移方案需要协调业务系统、密码设备、外部服务机构及相关管理部门,明确实施顺序、系统兼容性、业务连续性保障措施和验证责任。对于跨系统、跨机构的业务流程,还需通过联合测试确认迁移方案能够满足实际运行要求。
面向长期服役设备的抗量子技术规范也已进入研制阶段。 2026年6月22日,《智能网联汽车 抗量子计算技术要求及应用指南》列入国家标准化指导性技术文件登记项目,登记号为20263720-Z-339,由全国汽车标准化技术委员会归口、智能网联汽车分会执行,主管部门为工业和信息化部。截至2026年11月,该项目仍处于起草阶段。智能网联汽车等长期服役设备通常面临软硬件资源受限、升级条件复杂及供应链协同周期较长等问题。相关系统在设计和采购阶段便需考虑密码算法的可更新性、设备支持期限及替换条件,为后续安全升级预留必要条件。
4.3 工程实践向证书、终端与业务系统延伸
国内抗量子密码工程探索已覆盖数字证书、终端身份认证、网络通信和业务访问等多个环节。 金融机构、检测机构及密码产品企业相继披露研究成果、测试结果和产品进展,为评估不同场景下的技术适配问题提供了参考。相关成果处于研究、测试或产品应用等不同阶段,其实际技术能力和安全保证范围,需要结合公开资料及具体测试条件判断。
|
应用方向 |
公开进展 |
主要技术关注点 |
|
金融数字证书 |
数字认证参编《抗量子密码数字证书金融应用研究报告》,并披露参与金融机构抗量子密码迁移试点。 |
证书结构、签发与验证、现有PKI兼容性及金融业务适配。 |
|
终端密码产品 |
海泰方圆已将抗量子智能密码钥匙(UKey)纳入抗量子产品体系。 |
终端密钥保护、设备内密码运算、身份认证、数字签名及接口兼容。 |
|
浏览器 |
海泰方圆于2026年5月发布抗量子红莲花国密浏览器产品介绍。 |
TLS密钥协商、证书验证、浏览器与服务端互通及业务访问兼容性。 |
|
融合通信系统 |
2025年10月,中电信量子信息科技集团送测的QKD与PQC融合分布式密码系统通过泰尔终端实验室26项功能与性能测试。 |
密钥管理、通信系统集成、组合机制及系统测试。 |
表2 国内抗量子密码代表性工程进展
数字证书迁移正在通过国内研究和国际互通试点积累经验。 在金融领域,相关研究已涉及抗量子数字证书的应用需求、迁移方案及业务适配问题。国际互通方面,微软于2026年8月27日启动PQC TLS试点,首批试点根证书包含上海电子认证授权中心有限公司的测试根证书。该试点围绕ML-DSA证书签发、证书链处理及平台兼容性展开,限定于受控测试环境,试点证书不具备公开信任资格,也不得用于生产信任场景。证书迁移需要同时考虑签发、分发、存储、解析、证书链构建和验证等环节,相关测试有助于识别密码算法更新对既有PKI及应用系统的影响。
抗量子UKey将终端私钥保护和身份认证纳入迁移范围。 海泰方圆已公开将抗量子智能密码钥匙纳入其终端密码产品体系。与主要承担通信保护的密码协议不同,UKey通常用于承载数字证书、保护用户私钥,并为身份认证、数字签名等业务提供密码运算能力。向抗量子密码迁移时,需要综合评估设备的算法支持、密钥管理方式、密码运算性能、驱动与接口兼容性,以及与证书认证系统和业务应用的协同能力。对于已经广泛部署UKey的业务系统,还需考虑存量设备升级、证书更新和新旧认证机制过渡等问题。
浏览器是验证抗量子密码协议与现有业务系统兼容性的重要入口。 海泰方圆发布的抗量子红莲花国密浏览器,为终端侧抗量子密码应用提供了产品化探索。浏览器迁移涉及客户端算法与协议支持、服务器协商能力、证书验证及应用访问兼容性等多个方面。实际验证需要覆盖不同操作系统、浏览器版本、接入网关及业务服务端,并记录协商结果、证书验证行为和异常回退情况。对于采用UKey认证的业务,还需进一步验证浏览器、终端密码设备与身份认证系统之间的协同工作。
QKD与PQC融合系统的测试为多种密钥技术协同应用提供了工程参考。 中国信通院泰尔终端实验室披露,中电信量子信息科技集团送测的融合QKD和PQC的分布式密码系统完成26项功能与性能测试,全部通过。该结果确认了送测系统在相应测试条件下的功能与性能表现。融合机制的整体安全性仍需结合密钥建立与分发方式、身份认证机制、可信节点、安全假设和故障处理策略开展分析,并通过相应的安全评估和系统验证予以确认。
上述实践反映出抗量子迁移正在向终端、协议、证书和业务系统协同演进。 单项产品的算法支持需要进一步通过跨组件互通和业务测试转化为系统能力。随着试点范围扩大,具有明确测试条件、可复现方法和量化结果的工程实践,将为后续规模化迁移提供更有价值的参考。
4.4 共性测试能力与工程验证体系建设
共性测试与安全评估能力建设是推进抗量子密码研究成果工程应用的重要基础。 国家密码管理局发布的国家密码科学基金项目指南,将抗量子密码算法安全性评估、软硬件高效实现、密码协议设计及迁移技术列为重要研究方向,并进一步提出可复用的算法安全验证与标准测试评估能力、密码迁移敏捷性评价等研究任务。国际上,NIST国家网络安全卓越中心(NCCoE)也在开展密码资产发现、抗量子密码互操作性及性能测试等工作。这些研究方向表明,抗量子迁移需要在算法标准化之外,持续完善面向实际系统的测试方法、评价指标和技术验证能力。
可复现的测试结果和问题分析有助于提高工程验证的有效性。 在抗量子密码集成过程中,协议协商失败、证书解析异常、证书链验证失败以及计算或存储资源不足等问题,可能涉及算法参数、软件实现、设备能力、系统配置或协议兼容性等多种因素。测试工作应明确算法与参数、实现版本、软硬件环境、配置条件及验证结果,并保留必要的问题复现和修复验证材料。在符合安全披露要求的前提下,积累和共享典型测试用例及互通结果,有助于识别共性技术问题,为产品改进、系统集成和后续标准化工作提供参考。
5从密码库到信任体系:抗量子密码的产业实践
5.1 基础软件、操作系统与云服务的抗量子能力建设
抗量子密码算法正逐步进入主流密码库、操作系统和应用开发框架。 2025年4月发布的OpenSSL 3.5.0原生支持NIST标准化的ML-KEM、ML-DSA和SLH-DSA,并调整TLS默认支持的密钥协商组,优先考虑混合抗量子密钥协商。微软于2025年11月宣布,Windows Server 2025、Windows 11 24H2/25H2及.NET 10已提供相关抗量子密码API。其中,Windows通过CNG接口支持ML-KEM和ML-DSA,.NET 10则提供面向应用开发的抗量子密码接口。实际可用性仍取决于操作系统更新、底层密码实现及应用运行环境。
国内操作系统生态也开始提供抗量子密码基础接口。 华为HarmonyOS开发者文档显示,自API版本26.0.0起,其密码框架支持ML-KEM-512、ML-KEM-768、ML-KEM-1024,以及ML-DSA-44、ML-DSA-65、ML-DSA-87等算法参数集。鸿蒙密钥管理服务HUKS同时提供ML-KEM密钥封装与解封装接口,为应用开发者集成抗量子密钥建立机制提供支持。这些能力的实际使用仍需结合设备型号、系统版本、接口支持范围和应用实现进行验证,相关API的提供也不意味着应用通信协议及证书体系已经完成抗量子迁移。
基础密码能力能否转化为实际保护效果,取决于应用调用方式及协议配置。 OpenSSL 3.5默认提供X25519MLKEM768和X25519密钥份额,但应用可能使用独立密码库、自行指定协商组或采用不同的TLS实现。对于通过系统接口调用密码功能的应用,还需核对底层算法支持及运行环境。工程测试应检查实际加载的密码实现、有效配置和协议协商结果,确认目标算法是否在相应连接中启用。
云服务已将抗量子能力应用于数字签名和秘密信息访问等场景。 AWS KMS提供ML-DSA签名能力,调用方可通过服务接口完成签名操作,签名结果的使用仍依赖接收方具备相应验证能力。AWS Secrets Manager则支持符合条件的客户端通过混合抗量子TLS访问秘密信息,在成功协商后为相关网络传输提供抗量子密钥建立保护。AWS还提供运行记录核验方式,可通过CloudTrail中GetSecretValue事件的tlsDetails.keyExchange字段,检查连接是否使用X25519MLKEM768混合协商组。上述机制分别作用于签名生成和网络传输,秘密的存储保护以及应用取得秘密后的处理过程仍需独立考虑。
产业部署正进一步覆盖运维访问、源站认证及证书信任等环节。 Chrome 131已在主要桌面平台和Android默认启用ML-KEM混合密钥协商;OpenSSH 10.0默认采用ML-KEM混合密钥交换机制,10.6进一步支持ssh-mldsa44-ed25519混合签名算法。Cloudflare的Authenticated Origin Pulls和Custom Origin Trust Store支持使用ML-DSA证书开展源站认证,相关能力作用于Cloudflare边缘节点与客户源站之间的连接。不同产品的部署范围、默认配置及依赖条件存在差异,需要结合实际业务路径逐项确认。
|
对象 |
代表性进展 |
实施时需要确认 |
|
浏览器 |
Chrome 131默认启用ML-KEM混合密钥协商。 |
客户端策略、服务端支持及实际协商结果。 |
|
密码库 |
OpenSSL 3.5原生支持ML-KEM、ML-DSA和SLH-DSA。 |
实际链接版本、密码提供者及算法配置。 |
|
Windows/.NET |
Windows提供ML-KEM、ML-DSA相关API;.NET 10提供抗量子密码开发接口。 |
系统更新、运行平台和具体API可用性。 |
|
鸿蒙 |
HarmonyOS API 26.0.0起支持ML-KEM、ML-DSA相关能力,HUKS提供密钥封装接口。 |
设备型号、系统版本、参数集及应用集成。 |
|
运维访问 |
OpenSSH 10.0默认采用混合密钥交换;10.6支持混合签名。 |
双方版本、算法配置、主机密钥和认证方式。 |
|
云端签名 |
AWS KMS支持ML-DSA数字签名。 |
密钥规格、区域支持、接口权限及验证方能力。 |
|
云端秘密访问 |
AWS Secrets Manager支持符合条件的客户端使用混合PQC TLS。 |
SDK版本、运行环境及CloudTrail协商记录。 |
|
源站认证 |
Cloudflare部分源站信任与认证功能支持ML-DSA证书。 |
源站配置、自定义信任关系及连接范围。 |
|
证书生态 |
微软PQC TLS试点及Chrome MTC技术路线持续推进。 |
试点规则、证书格式、信任机制及验证端支持。 |
表3 国内外基础软件与云服务的代表性抗量子进展
5.2 分段连接的抗量子保护与实际覆盖范围
复杂业务系统中的抗量子通信保护需要按照实际连接路径逐段验证。 浏览器、边缘网关、源站和内部服务之间可能建立多条独立的TLS连接。当代理终止客户端连接并重新建立后端连接时,各段连接分别执行密钥协商与身份认证,采用的算法、证书和信任配置也可能不同。因此,客户端与边缘节点成功协商抗量子密钥建立机制,只能确认相应连接的保护状态;源站及内部服务之间的连接仍需单独检查。
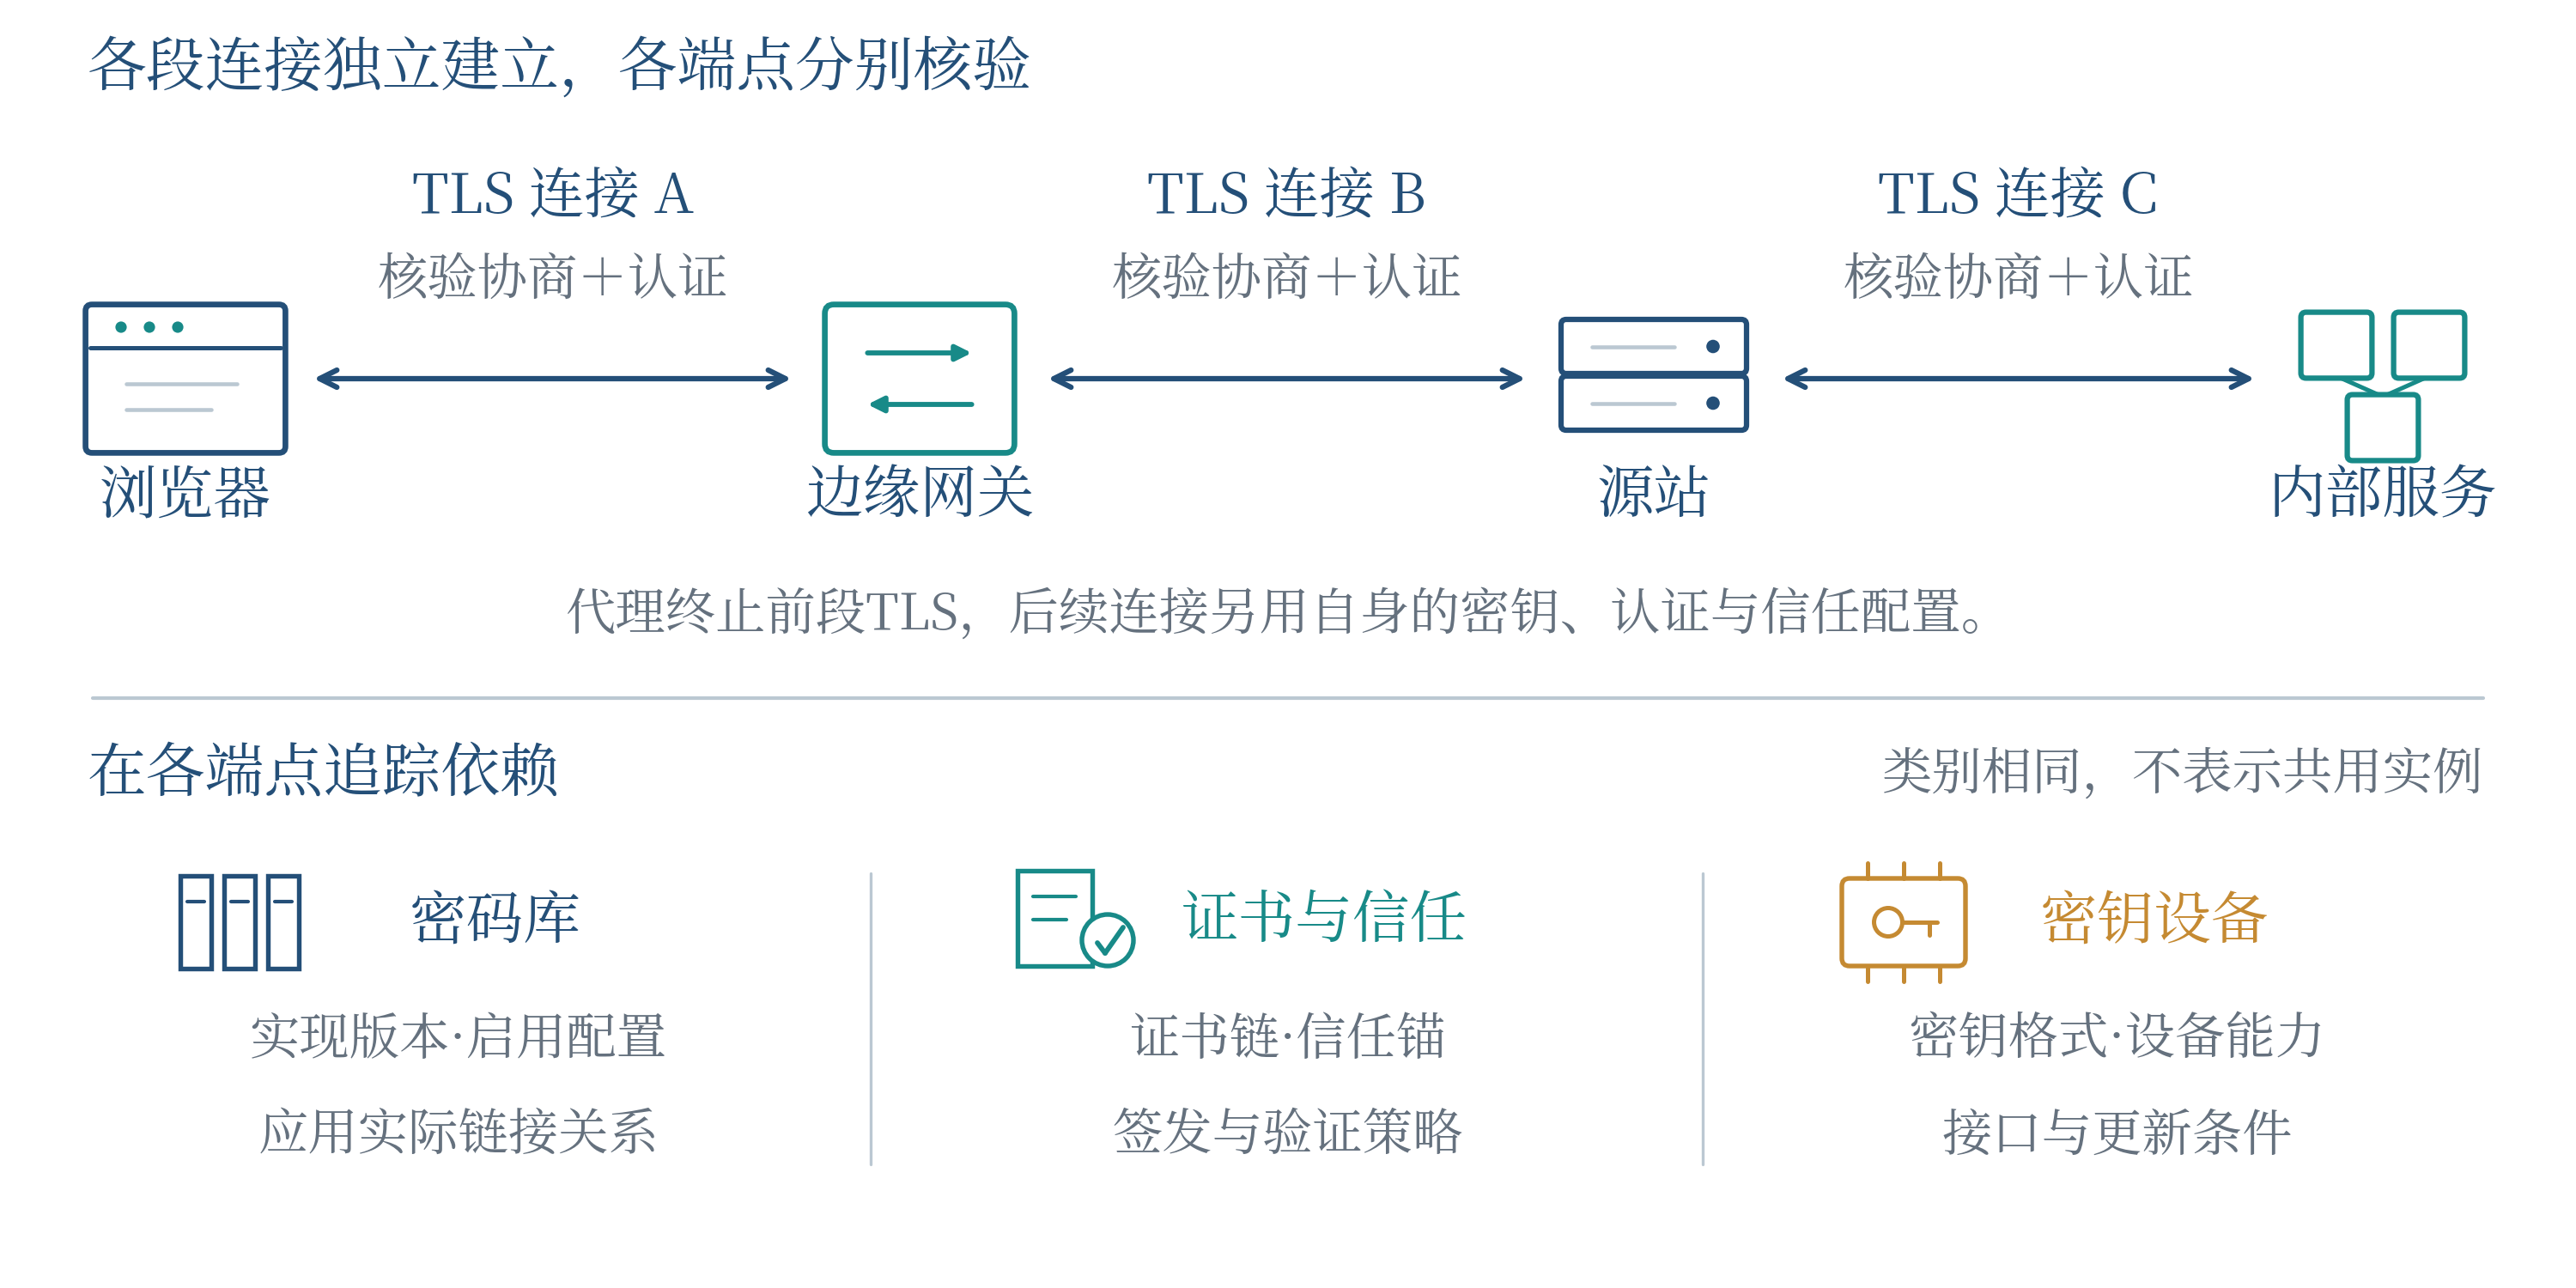
图4 同一业务路径中的分段保护与共同依赖
TLS 1.3的实际密码保护机制需要结合多个协商参数判断。该协议的密码套件标识主要涉及记录保护所用的对称加密和哈希算法,密钥交换组及认证算法通过其他机制协商。因此,仅查看密码套件名称无法判断连接是否使用抗量子密钥建立机制。运行记录还应包含实际协商组、认证方式及相关证书信息,以分别评估通信机密性和身份认证的保护状态。
公开的抗量子密码采用率数据需要结合统计对象和范围进行分析。 Cloudflare于2026年9月披露,到达其网络的浏览器生成流量中,约70%使用基于ML-KEM的混合密钥交换;而在Cloudflare连接的源站服务器中,采用该机制的比例约为15%。前者以浏览器生成的流量为统计对象,后者以源站服务器为统计对象,两项指标的统计口径不同。这些数据反映了Cloudflare网络中不同连接方向的抗量子密码部署情况,仅凭这两项汇总数据,无法判断同一业务请求经过的各段连接是否均采用抗量子密钥交换机制,也不能据此推算全球互联网的整体迁移比例。
迁移效果应通过连接级验证与持续运行监测共同确认。 同一业务可能经由不同客户端、代理节点及后端服务建立TLS连接,不同连接的实际协商结果也可能存在差异。验证时应结合软件版本、有效配置、连接日志和协议测试,记录实际采用的密钥交换组及认证机制,并将连接结果关联到相应业务路径。测试报告应明确采样时间、客户端和服务端版本、访问路径、测试条件及判定标准;对关键业务连接还需开展持续监测,以识别系统升级、配置变更或流量调度引起的异常回退。
5.3 身份认证迁移涉及签名算法与信任体系更新
抗量子身份认证迁移需要同时考虑签名机制与验证端的信任配置。 2026年10月发布的OpenSSH 10.6支持ssh-mldsa44-ed25519混合签名算法,并移除了此前实验性算法名称中的供应商扩展后缀。使用旧实验格式生成的密钥需要按照官方迁移要求重新生成或清理。2026年11月发布的OpenSSH 10.6p2进一步修正了该算法作为CA签名算法时的允许配置。相关机制投入实际使用,还需确认客户端与服务器的算法支持、主机密钥或用户密钥配置、SSH证书信任关系及认证结果。
基于X.509证书的身份认证涉及证书公钥、证书链签名和握手认证等多个环节。 证书将主体身份与公钥绑定,CA使用自身签名密钥对证书签名,证书主体公钥算法与CA签名算法可以不同。在采用证书认证的TLS 1.3完整握手中,CertificateVerify消息还用于证明通信端点持有与所提供证书公钥相对应的私钥。因此,评估抗量子证书认证能力,需要检查证书主体公钥、证书链各级签名、握手签名及验证端的算法支持情况,并确认相应信任关系能够正确建立。
公共Web证书的抗量子迁移正在探索新的证书组织与验证机制。2026年2月27日,Google公布Chrome面向Merkle Tree Certificates(MTC)的技术路线,计划通过批量签名、Merkle树和包含证明,降低抗量子证书认证的数据传输开销。Chrome已与Cloudflare开展可行性试验,试验阶段仍使用传统可信X.509证书提供保障。Let's Encrypt于2026年6月公布支持MTC的计划,拟在2026年末建设测试环境,并争取于2027年具备生产部署条件。Apple于2026年9月宣布拟建立面向TLS服务器认证的MTC根计划政策,并提出初步技术及管理要求。相关技术标准、签发基础设施和信任政策仍在完善,公开时间安排应视为规划目标。
国内浏览器厂商也在推进抗量子密码能力的集成与应用。海泰方圆于2026年5月发布抗量子红莲花国密浏览器,探索国密算法与抗量子密码技术在浏览器端的协同应用。该产品集成PQC-TLS相关能力,面向政企及信创环境提供抗量子安全通信和证书验证支持。此类产品的工程应用需要综合考虑混合密钥协商、证书验证、终端密码设备及业务系统兼容性,并通过实际连接和认证测试确认保护效果。与MTC面向公共Web证书体系的技术探索相比,红莲花浏览器的相关实践侧重于现有业务环境中的抗量子密码集成与适配。
不同抗量子证书技术路线具有各自的适用环境。 MTC主要面向公共Web证书认证中的数据传输开销和信任基础设施问题,微软PQC TLS试点则在受控环境中研究ML-DSA证书的签发、验证和互操作性。对于机构内部系统,可以在自主控制的证书和信任体系下开展抗量子认证试验;面向公众的网络服务还需要满足浏览器兼容性、公共根证书计划及相关生态规则。实际部署应综合考虑算法与协议支持、证书体系、验证端兼容性及适用的信任要求。
5.4 即时通信协议中的持续抗量子密钥更新
即时通信的抗量子迁移需要覆盖会话建立与后续通信全过程。Apple在2024年公布的iMessage PQ3协议引入抗量子密钥建立机制,并在会话运行期间周期性加入新的抗量子密钥材料。Signal于2025年10月公布Sparse Post-Quantum Ratchet(SPQR),将其与既有Double Ratchet结合,形成Triple Ratchet。两种方案均关注长期通信过程中的密钥更新,在各自安全模型下实现或增强面向量子攻击的前向安全和失陷后安全能力。
前向安全和失陷后安全分别关注密钥泄露对历史消息与后续消息的影响。 前向安全旨在限制当前密钥状态泄露对既往通信机密性的影响;失陷后安全则研究攻击者不再掌握端点状态后,协议能否借助新引入的秘密材料恢复后续通信的机密性。这些保证取决于协议的具体安全模型、密钥更新方式及攻击者能力。若攻击者持续控制终端并获取后续密钥,单纯执行密钥更新无法消除其访问能力。
持续抗量子密钥更新还需要解决异步通信与传输开销问题。 基于密钥封装机制的更新涉及公钥发布、对端封装及密文处理,各步骤之间具有相应的协议依赖关系。即时通信又普遍存在离线、延迟、乱序及消息丢失等情况,因此需要明确密钥更新的状态转换、消息处理顺序、异常恢复方式和额外通信开销。SPQR的设计正是围绕持续引入抗量子密钥材料及其带宽成本展开,使抗量子保护能够适应长期、异步运行的消息会话。
产业实践已将抗量子密码应用从密钥建立扩展到身份认证、证书管理和持续密钥更新。 这些进展为迁移提供了不同的技术路径,也提出了需要进一步解决的工程问题。混合机制的安全性、密钥与签名尺寸带来的协议开销、算法实现及运行环境的安全性,以及历史签名与凭证的长期验证,是下一阶段需要重点分析的四类问题。下篇将围绕这些技术挑战展开,并进一步讨论迁移实施与验收方法。